
Falsos sites de faculdades usam notebooks como isca para golpe do Pix
Publicado em 23/09/2026 , por Metropoles
Pronto para ler a matéria.
O método é conhecido como phishing, quando criminosos criam páginas ou mensagens falsas para obter dados das vítimas
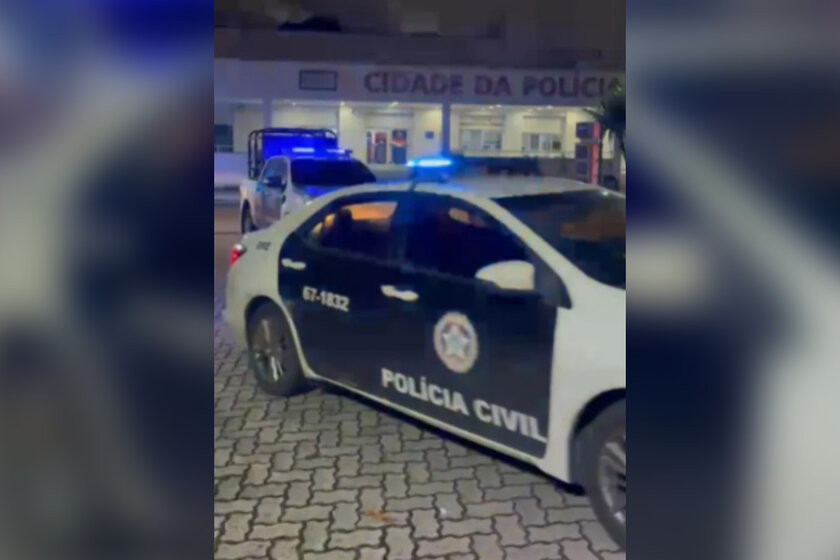
Sites falsos que imitavam páginas de universidades ofereciam notebooks, viagens de formatura e descontos em mensalidades para enganar estudantes e cobrar uma taxa inexistente. O esquema é alvo de uma operação da Polícia Civil do Rio de Janeiro nesta quarta-feira (23/9).
A Delegacia de Repressão aos Crimes de Informática (DRCI) cumpre mandados de busca e apreensão em São Paulo e no Espírito Santo. Segundo a investigação, seis sites foram criados usando referências e a identidade visual de faculdades ligadas a uma empresa de educação superior.
- Mirelle Pinheiro “Yago Gordão”, um dos mais procurados do Ceará, é preso na Bolívia
“Yago Gordão”, um dos mais procurados do Ceará, é preso na Bolívia
As páginas tinham aparência semelhante à dos sites oficiais. Ao entrar, os estudantes eram levados a fornecer dados pessoais e informados de que poderiam receber brindes ou vantagens, como notebooks, viagens de formatura e descontos nas mensalidades.
Para conseguir o suposto benefício, porém, precisavam pagar uma “taxa de administração” por Pix. A cobrança era falsa, segundo a polícia.
O golpe teria funcionado entre junho e julho de 2025. A investigação começou depois que a empresa responsável pelas instituições de ensino procurou a polícia ao descobrir que sua marca estava sendo usada sem autorização.
A DRCI identificou seis domínios relacionados à fraude. O método é conhecido como phishing, quando criminosos criam páginas ou mensagens falsas para obter dados das vítimas ou induzi-las a fazer pagamentos.
O dinheiro pago pelos estudantes passava por plataformas de pagamentos instantâneos e era direcionado a duas empresas identificadas na investigação. A análise financeira encontrou um grande volume de transações consideradas atípicas, algumas descritas como “rematrícula” e “recarga”.
Os investigadores também encontraram várias operações que não chegaram a ser concluídas e pedidos para devolução de valores.
O cruzamento dos dados financeiros e digitais levou a um homem apontado como possível beneficiário do dinheiro. Segundo a investigação, ele tentou sacar valores usando uma chave Pix vinculada ao próprio CPF.
Fonte: Metropoles - 23/09/2026
Notícias
- 22/09/2026 Ata do Copom: BC defende juros restritivos por pressão da demanda na inflação
- PIB dá sinais claros de desaceleração, e Selic deve cair a 13,25% até o fim do ano, diz Bradesco
- Reajuste do Bolsa Família confirma que crianças deixaram de ser prioridade
- Demissão de trabalhador que move ação contra a empresa gera danos morais
Perguntas e Respostas
- Quanto tempo o nome fica cadastrado no SPC, SERASA e SCPC?
- A consulta ao SPC, SERASA ou SCPC é gratuita?
- Saiba quais os bens não podem ser penhorados para pagar dívidas
- Após quantos dias de atraso o credor pode inserir o nome do consumidor no SPC ou SERASA?
- Protesto de dívida prescrita é ilegal e dá direito a indenização por danos morais
- Como consultar SPC, SERASA ou SCPC?
- ACORDO - Em caso de acordo, após o pagamento da primeira parcela o credor é obrigado a tirar o nome do devedor dos cadastros de SPC e SERASA ou pode mantê-lo cadastrado até o pagamento da última parcela?
- CHEQUE – Não encontro à pessoa para qual passei um cheque que voltou por falta de fundos. O que posso fazer para pagar este cheque e regularizar minha situação?
- Problemas com dívidas? Dicas para você não entrar em desespero
- PROTESTO - Qual o prazo para o protesto de um cheque, nota promissória ou duplicata? O protesto renova o prazo de prescrição ou de inscrição no SPC e SERASA?
- Cartão de Crédito: Procedimentos em caso de perda, roubo ou clonagem
- O que o consumidor pode fazer quando seu nome continua incluído na SERASA ou no SPC após o pagamento de uma dívida ou depois de 5 anos?
- Posso ser preso por dívidas ?
- SPC e SERASA, como saber se seu nome está inscrito?
- Como tirar o nome do SPC e SERASA? Quais os procedimentos para exclusão?